مكتبنا
صباح السالم -مقابل طريق الفحيحيل السريع قطعة1شارع 102ابراج العربيد ( اسفل البرج نظارات كيفان ) برج رقم 4 الدور 71 مكتب رقم 56
ساعات الدوام
السبت-الاربعاء 5 م – 9 م.
دليل يشرح اختراق بريد الشركة في الكويت، والمسؤولية القانونية المحتملة، وكيفية حماية الأدلة الرقمية وإدارة الأثر المالي والتشغيلي.
اختراق البريد الإلكتروني للشركة في الكويت من أخطر الحوادث الرقمية في البيئة التجارية الحديثة، لأن البريد ليس مجرد وسيلة تواصل، بل هو بوابة إلى العقود والعروض والفواتير والتحويلات والملفات الداخلية وبيانات العملاء وسير العمل اليومي. ولهذا فإن السيطرة غير المشروعة على بريد شركة أو مديرها أو فريقها المالي قد تقود إلى خسائر مباشرة، أو تحويلات خاطئة، أو تسرب أسرار، أو تعطيل أعمال، أو نزاعات مع عملاء وموردين.
وفي الكويت تبرز هذه الحوادث بصورة متزايدة مع اتساع العمل عن بعد والاعتماد على الفواتير الإلكترونية والمراسلات السريعة. وغالبًا لا تبدأ المشكلة برسالة صريحة من مخترق، بل بمؤشرات صغيرة: تحويلات يطلبها شخص منتحل الصفة، رسائل من البريد ذاته لم يرسلها صاحبه، تغيير كلمات مرور، قواعد تحويل تلقائي للمراسلات، أو شكاوى من عملاء عن تعليمات مشبوهة. من هنا تأتي الحاجة إلى خطة قانونية وتقنية سريعة تعالج المسؤولية وتحمي الأدلة في الوقت نفسه.
قانون مكافحة جرائم تقنية المعلومات رقم 63 لسنة 2015 يضع أساسًا مباشرًا لهذه الوقائع. فـالمادة 2 تعاقب الدخول غير المشروع إلى جهاز أو نظام أو نظام معالجة إلكترونية للبيانات أو شبكة معلوماتية بالحبس مدة لا تجاوز ستة أشهر وغرامة من 500 إلى 2,000 د.ك أو إحدى العقوبتين.
إذا ترتب على الدخول غير المشروع إلغاء أو حذف أو إتلاف أو تدمير أو إفشاء أو تغيير أو إعادة نشر بيانات أو معلومات، ترتفع العقوبة إلى الحبس مدة لا تجاوز سنتين وغرامة من 2,000 إلى 5,000 د.ك أو إحدى العقوبتين. وإذا كانت البيانات أو المعلومات شخصية فتصل العقوبة إلى الحبس مدة لا تجاوز ثلاث سنوات وغرامة من 3,000 إلى 10,000 د.ك أو إحدى العقوبتين.
أما إذا ارتكب شخص أيًا من هذه الجرائم أو سهلها للغير أثناء أو بسبب تأدية وظيفته، فيقرر النص عقوبة تصل إلى الحبس خمس سنوات وغرامة من 3,000 إلى 20,000 د.ك أو إحدى العقوبتين. لذلك يختلف اختراق بريد شركة لمجرد الدخول عن حالة نسخ قاعدة عملاء أو إفشاء مراسلات أو تغيير تعليمات مالية.
إذا أدى الاختراق إلى انكشاف بيانات العملاء، تصبح صفحة تسريب بيانات العملاء في الكويت 2026 هي المرجع المكمل لمسؤولية الخصوصية والإخطار والتعويض. وإذا استُخدمت الرسائل المنحولة أو البريد المخترق لخداع موظف أو عميل وتحويل المال، فقد تدخل كذلك المادة 3/5 الخاصة بالاحتيال الإلكتروني؛ راجع الاحتيال البنكي عبر الروابط والرسائل الوهمية. ولترتيب البلاغ والأدلة راجع صيغة شكوى جرائم إلكترونية في الكويت.
وفي كثير من الحالات لا تقف الخطورة عند واقعة الاختراق نفسها؛ بل تمتد إلى مسؤوليات لاحقة: ماذا لو دفعت الشركة أو أحد عملائها إلى حساب خاطئ؟ ماذا لو تسربت بيانات حساسة؟ عند انتقال الحادث من مجرد اختراق للبريد إلى انكشاف معلومات العملاء، راجع تسريب بيانات العملاء في الكويت: المسؤولية والتعويض، وللإطار الأوسع للسياسات والامتثال والعقود راجع حماية البيانات والخصوصية في الكويت. ماذا لو اتهم موظف داخلي بالمشاركة أو بالإهمال الجسيم؟ وهنا تصبح إدارة الملف القانونية جزءًا من حماية الشركة لا مجرد رد فعل بعد وقوع الضرر.
كل مؤشر من هذه المؤشرات يستحق التوقف عنده. فالخطأ الشائع هو انتظار «دليل نهائي» قبل التحرك، بينما الحوادث الرقمية تتطلب استجابة سريعة حتى قبل اكتمال الصورة، مع توثيق كل خطوة حتى لا تضيع الأدلة المهمة أو تختلط بعمليات الاستجابة اللاحقة.
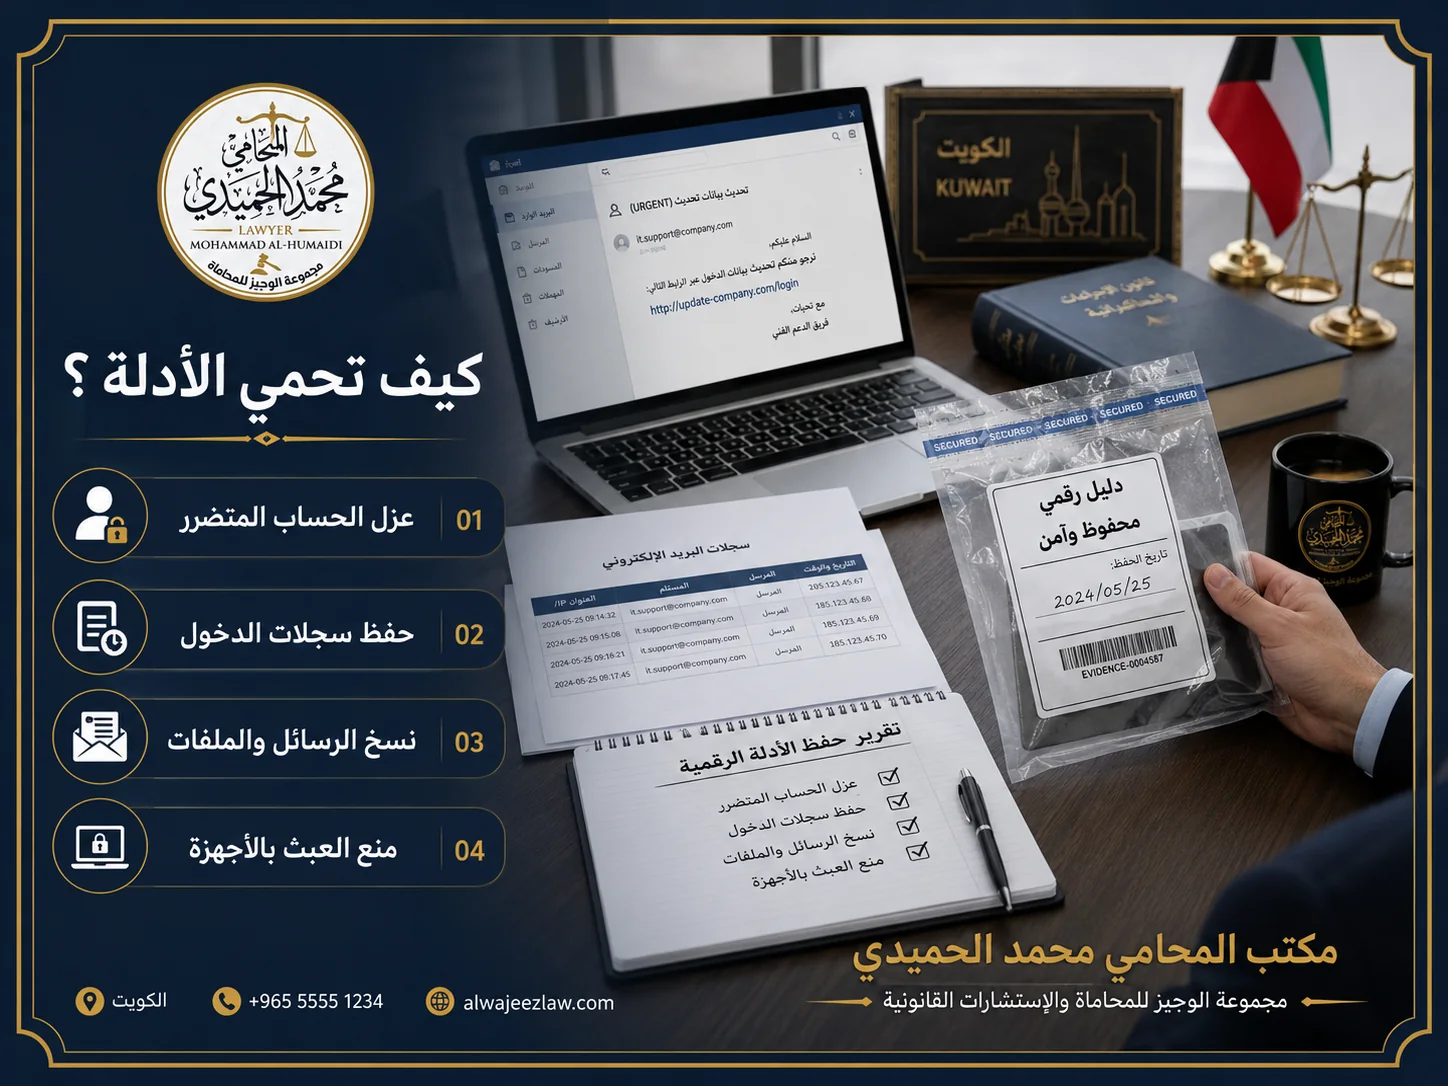
يشمل ذلك الرسائل المرسلة والمستلمة، وخصوصًا تلك التي تحمل تعليمات مالية أو مرفقات حساسة أو عناوين مشبوهة. لا يكفي طباعة النص فقط؛ فالمعلومة التقنية المرتبطة بالرسالة قد تكون مهمة في التتبع.
الـ headers وسجلات الدخول تعطي مؤشرات على مصدر الرسالة، ومسارها، والوقت، ونقطة الاتصال. وقد تكون هذه العناصر من أهم ما يعتمد عليه في قراءة ما إذا كانت الرسالة صادرة فعلًا من بيئة الشركة أم جرى التلاعب بها.
إذا نتج عن الاختراق تحويل خاطئ أو إلغاء طلب أو تسرب عرض تجاري أو تأخر في التوريد، فيجب توثيق هذا الأثر مباشرة. فالمطالبة بالتعويض أو معالجة الضرر تحتاج إلى ربط دقيق بين الاختراق والنتيجة التي ترتبت عليه.
إذا كان الاشتباه يدور حول جهاز معين أو حساب إداري أو بريد لفريق مالي، فقد تكون المحافظة على الجهاز أو صورة رقمية منه أمرًا مهمًا. الهدف ليس تعطيل الشركة دون ضرورة، بل منع ضياع بيانات قد تفسر ما حدث.
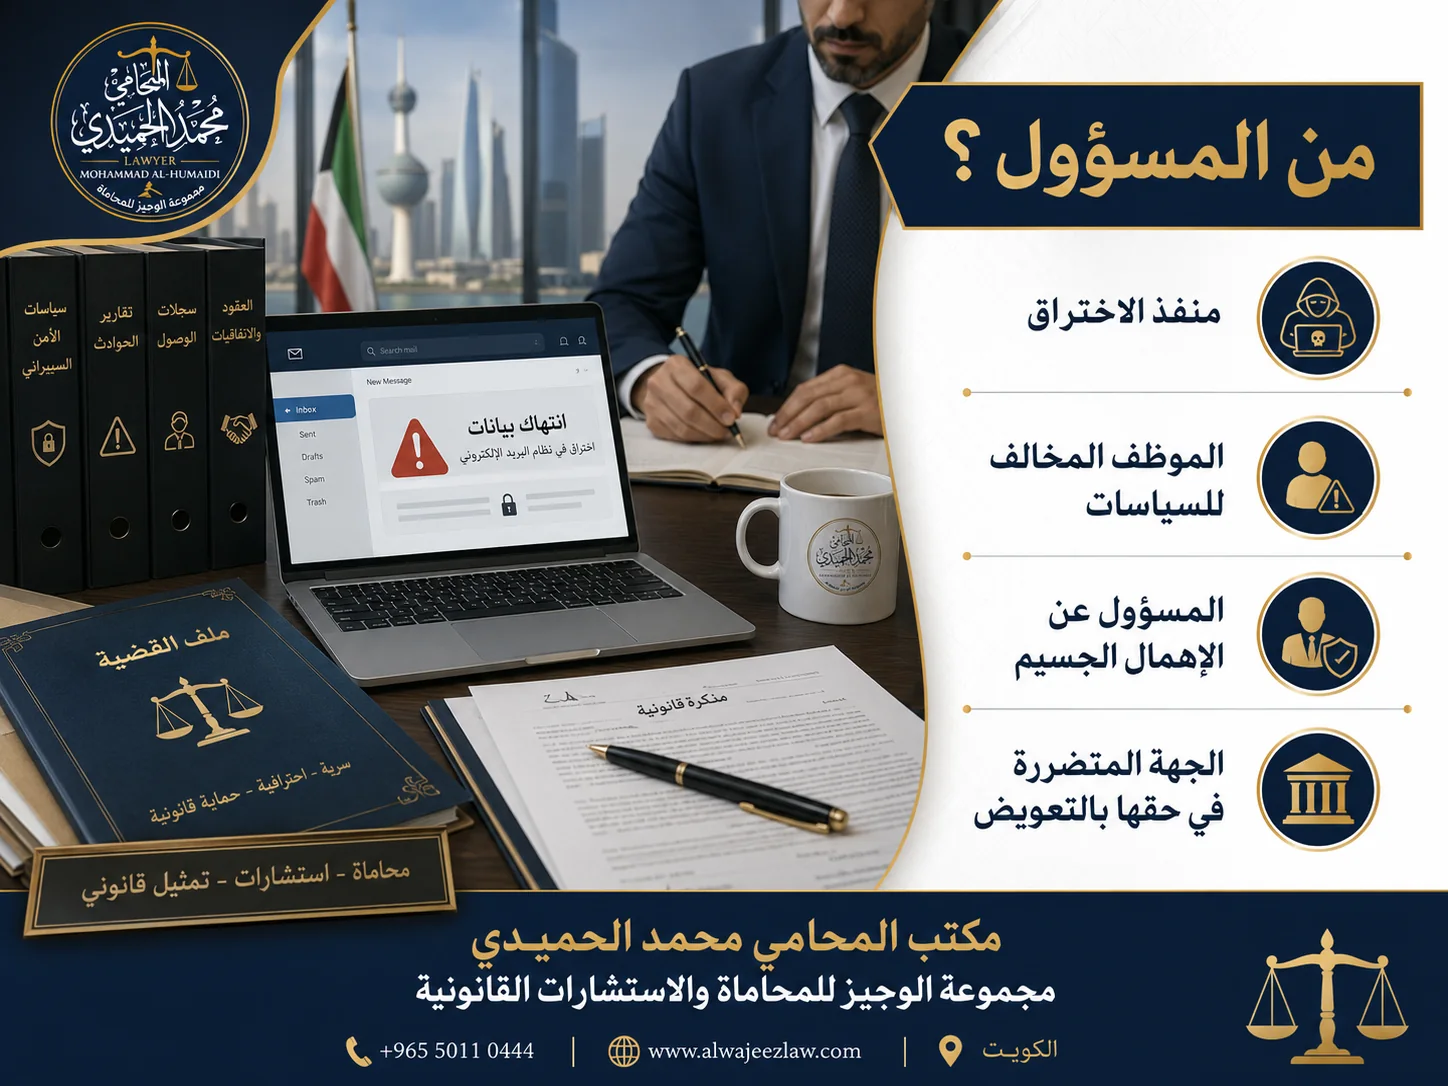
المسؤولية الأساسية تتجه أولًا إلى من نفذ الاختراق أو الوصول غير المشروع أو استعمل البريد أو البيانات في الإضرار أو الاحتيال. لكن الملف قد يكشف أيضًا مسؤوليات أخرى بحسب الظروف: موظف داخلي شارك أو سهل أو أفشى كلمة مرور، طرف تقني لم يلتزم بالتزاماته التعاقدية، أو حتى تقصير تنظيمي داخل الشركة أثر في اتساع الضرر. هذه المسائل لا تُحسم بشعارات عامة، بل بعقود، وسياسات، وصلاحيات، وسجلات تقنية، وتوزيع مسؤوليات داخلي.
ولهذا لا يصح اختزال الواقعة في فكرة واحدة. فشركة تتعرض لاختراق بريدها ثم تُحول أموال إلى حساب خاطئ قد يكون أمامها ملف جزائي ضد الفاعل، وملف داخلي لمراجعة الصلاحيات، وملف تعاقدي أو تأميني مع مزود خدمة أو عميل أو بنك بحسب ما وقع فعليًا.
وعند ترتيب المطالبات المدنية والتعاقدية، لا يكفي إثبات الاختراق وحده؛ بل يجب تحديد الخسائر الفعلية وأثر التعطل وسبب كل خسارة، ومراجعة شروط وإجراءات دعوى التعويض عن الضرر في الكويت لبناء المطالبة دون ازدواج. وإذا نشأ خلاف بشأن التزامات مزود خدمة البريد أو الاستضافة فيمكن الاستفادة من دليل محامي العقود في الكويت لفحص حدود العقد والتزامات الحماية والإشعارات، بدل افتراض مسؤولية مزود الخدمة تلقائيًا.
عند الاشتباه في اختراق بريد الشركة أو انتحال رسائل مالية، يجب اختيار قناة بلاغ رسمية وعدم الاكتفاء بمراسلة المشتبه به. تذكر وزارة الداخلية رقم إدارة مكافحة الجرائم الإلكترونية 97283939 للتواصل، ويشرح دليل رقم الجرائم الإلكترونية في الكويت وطريقة البلاغ كيفية توثيق الواقعة والتجهيز للمراجعة، مع الاحتفاظ برؤوس الرسائل وسجلات الوصول والمرفقات الأصلية قبل فقدانها. لا يعني الاتصال وحده أن البلاغ الرسمي اكتمل.
وعند وجود ضرر ناتج عن رسائل مالية مزورة أو تحويلات مشبوهة، يصبح عنصر السرعة مضاعف الأهمية، لأن بعض الخطوات العملية قد تساعد في الحد من الخسارة أو توثيق انتقالها. كما يفيد ربط الملف – عند الحاجة – بموضوعات قريبة مثل اختراق حساب واتساب في الكويت إذا امتد الحادث إلى تطبيقات المراسلة أو انتحال الهوية عبر الهاتف.
تحتاج الشركة غالبًا إلى تحقيق داخلي لفهم مصدر الخلل، لكن هذا التحقيق يجب أن يكون منظمًا حتى لا يضر بالمسار الجزائي. فالأسئلة التي تُطرح على الموظفين، وطريقة جمع الأجهزة أو الاطلاع على البريد، وحفظ النسخ، وصياغة التقارير، كلها أمور قد تؤثر في قيمة الأدلة لاحقًا. لذلك يُستحسن أن يتحرك الجانب القانوني والتقني معًا لا بمعزل أحدهما عن الآخر.
المرجع الجزائي الأساسي هو وزارة العدل – قانون مكافحة جرائم تقنية المعلومات رقم 63 لسنة 2015. وإذا أسفر الاختراق عن انكشاف بيانات شخصية وكانت الجهة من مقدمي الخدمة الخاضعين لهيئة الاتصالات، فيراجع كذلك القرار 26 لسنة 2024 بإصدار لائحة حماية خصوصية البيانات والنص الحالي للائحة.
كلما كان البريد مرتبطًا بمالية الشركة، أو بعقود، أو ببيانات عملاء، أو إذا ظهرت تعليمات تحويل أو رسائل منتحلة أو دلائل على وصول غير مشروع، فإن التواصل المبكر يصبح ضرورة عملية لا ترفًا. فالمحامي يساعد على ترتيب الأولويات: حفظ الأدلة، وتحديد الجهة، وصياغة البلاغ، وإدارة العلاقة مع الأطراف المتأثرة، وقراءة المسؤوليات المحتملة دون تهويل أو تقليل من المخاطر.
يقدم مكتب المحامي محمد الحميدي الدعم في هذه الملفات بما يجمع بين القراءة الجزائية والعملية، وبما يحفظ حق الشركة في حماية بياناتها وأموالها وأدلتها. وما ورد هنا معلومات عامة لا تغني عن تقييم خاص، لأن كل حادثة اختراق لها ظروفها التقنية والقانونية وأثرها المختلف.
هذا من أكثر السيناريوهات حساسية في اختراق بريد الشركة. فقد يتلقى قسم المالية أو العميل رسالة تبدو صادرة من الشركة أو من مديرها وتتضمن تعديل بيانات الحساب أو التعجيل بدفعة أو تغييرًا في جهة السداد. إذا وقع التحويل بالفعل، فينبغي توثيق الرسالة الأصلية والردود عليها ورؤوسها الإلكترونية وإيصال التحويل وبيانات الحساب المستفيد، مع التواصل السريع مع البنك والأطراف ذات العلاقة وفق ما تسمح به الوقائع.
وحتى إذا لم تسترد المبالغ مباشرة، فإن التوثيق السريع لخط السير المالي والزمني يساعد كثيرًا في بناء الملف اللاحق، سواء كان جزائيًا أو مدنيًا أو تعاقديًا. كما قد يكشف عن نقطة الضعف: هل كانت الرسالة منتحلة بالكامل؟ أم صدرت من بريد مخترق؟ أم كان هناك خلل داخلي في التحقق من أوامر الدفع؟
هذه الإجراءات لا تمحو الواقعة، لكنها مهمة لإظهار استجابة مهنية تقلل الضرر المستقبلي. كما أن الشركة التي تنظم بيئتها بعد الحادثة تكون أقدر على تفسير ما وقع وإقناع الأطراف المتأثرة بأنها تعاملت مع الملف بصورة مسؤولة ومدروسة.
الفريق التقني قد يسيطر على الجزء المتعلق بالأنظمة وكلمات المرور، لكنه لا يدير بمفرده الأسئلة القانونية المرتبطة بالمسؤولية والإخطار والتعويض والعلاقات التعاقدية والبلاغ الجزائي. لذلك تكون المقاربة الناجحة هي التي تجمع بين التقنية والقانون والإدارة منذ الساعات الأولى، حتى لا يصبح الحل التقني سببًا في إفساد دليل مهم أو في إرسال رسالة غير محسوبة إلى عميل أو جهة متأثرة.
إذا تأثر عملاء أو موردون بالحادثة، فمن الحكمة التواصل معهم بطريقة مهنية ومدروسة: بيان مختصر عن وجود مشكلة في البريد أو التعليمات، والتنبيه إلى عدم اعتماد أي طلبات مالية سابقة حتى يتم التحقق، وفتح قناة اتصال بديلة وآمنة. هذا الإجراء لا يحمي السمعة فحسب، بل قد يوقف آثارًا مالية متسلسلة كان يمكن أن تتسع إذا بقيت الرسائل المزورة دون تنبيه.
كما يفيد توثيق من تم إخطاره ومتى وكيف، لأن ذلك قد يصبح لاحقًا جزءًا من السرد العملي الذي يبيّن أن الشركة تعاملت مع الحادثة بمهنية ومنعت تفاقم الضرر قدر الإمكان. وفي بعض النزاعات يساعد هذا التوثيق في بيان ما إذا كانت الأطراف الأخرى استجابت للتحذير أو تجاهلته رغم وضوحه.
إذا استُخدم البريد المخترق لتغيير بيانات السداد أو إصدار تعليمات تحويل أو إخفاء مراسلات مالية، فإن الملف لا يبقى تقنيًا فقط. يجب عندها ربط سجل الدخول ورؤوس الرسائل وتوقيت التغيير بإيصال التحويل واسم المستفيد ومسار المال. وإذا ظهر أن موظفًا أو شخصًا ذا عهدة استغل الحادثة أو شارك فيها، فيفيد الرجوع إلى اختلاس أموال الشركة في الكويت ومسؤولية الموظف وطرق الاسترداد لفصل شبهة الاستيلاء الداخلي عن الاختراق الخارجي.
أما إذا كانت المشكلة أساسًا في انكشاف بيانات العملاء أو نسخها أو نشرها، فالمسار الأقرب هو ملف تسريب بيانات العملاء في الكويت. هذا التمييز مهم لأن الأدلة والطلبات تختلف: استرداد المال يتطلب تتبع التحويلات والمنتفع، بينما تسريب البيانات يركز على نطاق الانكشاف والضرر والإخطار والالتزامات التنظيمية.
قاعدة عملية: لا تحذف الرسائل أو تعيد تهيئة الجهاز قبل نسخ الأدلة الأساسية. احتفظ بالرسالة كاملة مع رؤوسها، وسجل الدخول، ووقت تغيير كلمة المرور أو قواعد التحويل، ثم دوّن تسلسلًا زمنيًا للحادثة يربط بين الدخول غير المعتاد والرسائل والنتيجة المالية أو التشغيلية.

[…] اختراق البريد الإلكتروني للشركة في الكويت أو نظامها والوصول إلى قاعدة البيانات، مع ضرورة حفظ سجلات الدخول والرسائل والأدلة الرقمية قبل أي معالجة. […]
[…] واقعًا على بريد شركة أو مدير أو فريق مالي، راجع اختراق البريد الإلكتروني للشركة في الكويت 2026 لتفصيل المادة 2 وحفظ الرؤوس الإلكترونية وسجلات […]